2026年9月29日,中心蒋琳课题组博士生谢敏以第一作者在《IEEE Transactions on Dependable and Secure Computing》期刊发表论文《F-PRIMO: Publicly Verifiable Computation over Multi-Owner Filtered Outsourced Data》。
《IEEE Transactions on Dependable and Secure Computing》是 IEEE 旗下网络与信息安全领域的顶级期刊之一,为 CCF A 类推荐期刊,影响因子(IF)为 7.3。这项研究针对多源外包数据上的可验证计算这一云计算安全核心问题展开,是课题组在可验证计算与数据安全方向长期积累的又一项成果。
图 1 论文 F-PRIMO 在《IEEE TDSC》在线发表网页
谢敏同学在导师的指导下,一直致力于零知识证明研究,对将简洁证明、多源数据认证等前沿技术引入云计算安全场景抱有浓厚兴趣。该工作针对现有方法难以同时兼顾结果正确性、外包数据输入真实性、隐私保护与动态更新的问题,提出了公开可验证的多源外包数据计算框架 F-PRIMO,把可验证计算的输入从单一数据来源扩展到多个数据来源,从全库扫描推进到按需采用。
随着云计算的普及,数据库即服务(Database-as-a-Service,DaS)成为大规模数据管理与分析的重要方式:数据提供方把数据外包到云端,由服务器代为存储、维护和计算。不过,这种模式也带来了信任问题。客户端必须确信服务器返回的结果既正确又真实,也就是计算确实建立在数据提供方认证过的原始数据之上。实际场景中,待计算的数据往往来自多个输入来源,例如不同机构各自持有并上传自己的数据,彼此互不信任。跨这些来源做筛选、组合与分析时,对可验证计算提出了更高的要求:既要保证结果正确、输入真实,也要保护数据隐私,还要支持动态更新和公开验证。现有方法大多只适用于单一数据来源,或者要么验证和通信开销会随数据库规模或来源数量线性增长,要么要求验证者事先掌握输入数据,很难同时满足上述需求,这正是多源外包数据可验证计算亟待解决的问题。
针对上述问题,F-PRIMO 提出以「输入敏感效率」为核心的多源外包数据可验证计算框架,即系统开销只取决于每次查询实际用到多少数据,与外包数据库总规模无关。数据认证阶段,每个数据来源只需为自己的数据库生成一个紧凑的公开摘要(digest);之后每次查询,服务器都基于这些摘要,为筛选后实际参与计算的数据生成一份简洁证明。任何人拿到证明和公开摘要,都能核验计算结果是否正确、输入是否确实来自各方认证过的原始数据,核验过程也不会泄露数据本身的内容。其中,该证明大小与参与计算的数据来源数量无关。框架还支持任意函数计算和外包数据库的动态更新。针对计算能力有限的数据提供方,论文进一步给出优化变体 F-PRIMO†:将原本由数据提供方执行、开销随外包数据库规模线性增长的摘要生成任务移交至云服务器完成,再由数据提供方借助随机抽查机制开展正确性核验。
实验在百万条记录规模上对方案进行了评测。结果显示:验证时间与证明大小与外包数据库规模无关,服务器计算时间也只随本次查询实际涉及的数据量增长,与数据库总规模无关; F-PRIMO† 进一步把百万条记录上的摘要生成耗时从约 25.72 秒缩短到 35.29 毫秒。这些结果表明,F-PRIMO 在保证安全的同时具有良好的运行效率和可扩展性。
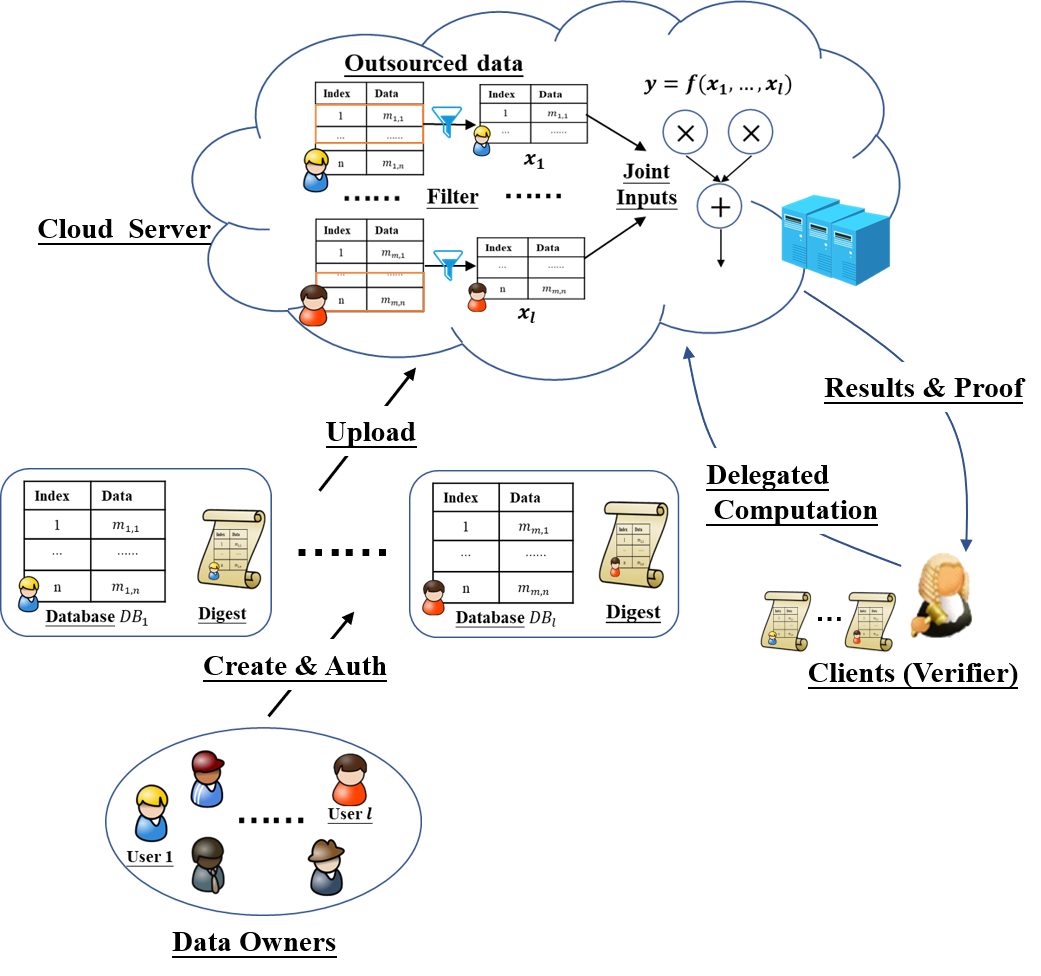
图 2 F-PRIMO 模型框架示意图
■ 论文信息
论文题目:F-PRIMO: Publicly Verifiable Computation over Multi-Owner Filtered Outsourced Data
论文作者:谢敏、贾清源、周子一、区文浩、禹勇、孙涛、蒋琳(通讯作者)、方俊彬
作者单位:哈尔滨工业大学(深圳);深圳市互联网信息协同重点实验室;香港理工大学;陕西师范大学;暨南大学
编辑 | 谢 敏
初审 | 蒋 琳
复审 | 漆舒汉
终审 | 王 轩
